 AI智能客服平台
 電商方案
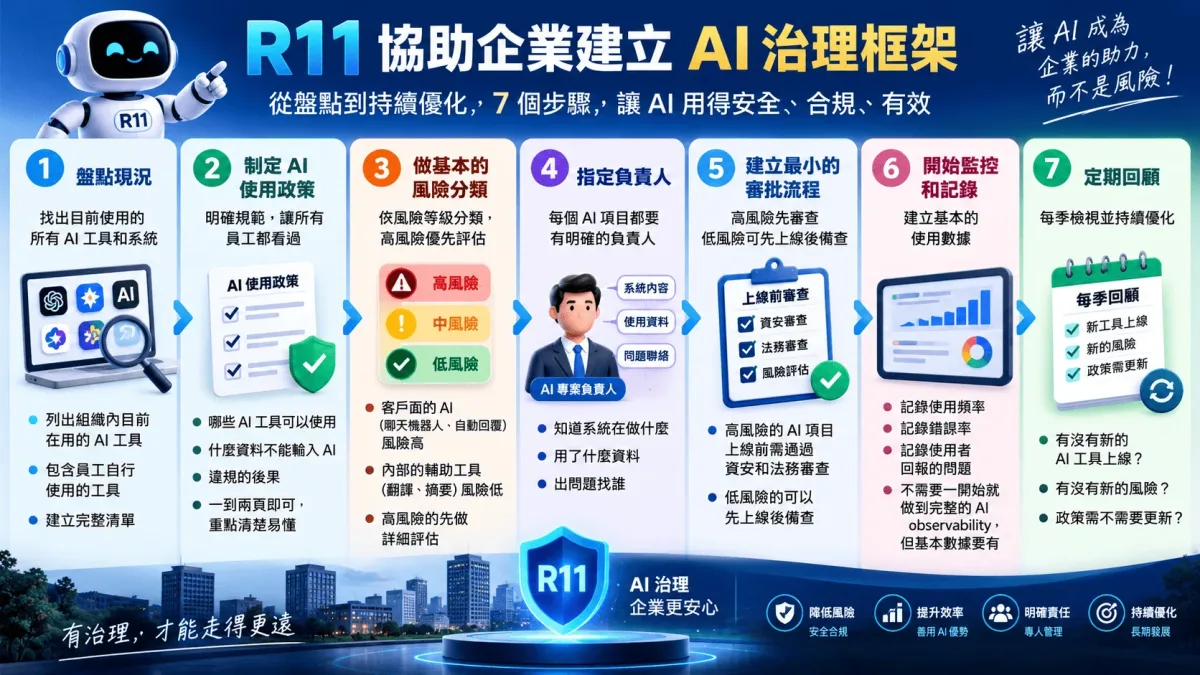
如果你的企業還沒有 AI 治理框架,以下是建議的啟動步驟:
1、盤點現況:列出組織內目前在用的所有 AI 工具和系統(包括員工自行使用的)。這是第一步,也是最重要的一步。
2、制定 AI 使用政策:至少要涵蓋:哪些 AI 工具可以使用、什麼資料不能輸入 AI、違規的後果。政策不需要很長,一到兩頁就好,重點是讓所有員工都看過。
3、做基本的風險分類:把 AI 應用按照風險等級分類。客戶面的 AI(聊天機器人、自動回覆)風險高;內部的輔助工具(翻譯、摘要)風險低。高風險的先做詳細評估。
4、指定負責人:每個 AI 項目至少要有一個負責人,知道系統在做什麼、用了什麼資料、出問題找誰。
5、建立最小的審批流程:高風險的 AI 項目在上線前至少要通過資安和法務的審查。低風險的可以先上線後備查。
6、開始監控和記錄:至少記錄 AI 系統的使用頻率、錯誤率、使用者回報的問題。不需要一開始就做到完整的 AI observability,但基本的使用數據要有。
7、定期回顧:每季回顧一次 AI 治理的狀況。有沒有新的 AI 工具上線?有沒有新的風險?政策需不需要更新?
AnnaI 智能客服平台 文章
AI憲法精神與治理框架